
Sok vezetőt foglalkoztat a kérdés, hogy az AI bevezetés előtt (a gyakorlatban vagy alatt) hogyan lehet a jogi megfelelésekhez igazítani az MI tool-ok használatát.
Hogyan kell szabályozni? Kinek kell szabályozni? Mi kerüljön a szabályzatba és miért?
A piacon számtalan képzés, tanfolyam elérhető ezzel kapcsolatban. Ehhez hozzácsapódik még egy kis GDPR, NIS2, DORA vagy ISO és vége a kontrollnak. A cégvezető egyből delegálja a feladatot, aki talán jobban érti vagy átlátja mindezt, kvázi áttestálja a felelősséget, ám a jogi procedúra akkor is elkerülhetetlen. Szóval:
– ha személyes adatot használsz, a GDPR-nek kell megfelelni, az adatkezelői minősítés a vezetőt terheli
– ha AI-t vezetsz be, az AI Act szerinti megfelelés itt is az alkalmazót veszi elő: „Az alkalmazó (deployer) az a természetes vagy jogi személy, amely saját szakmai tevékenysége körében MI-rendszert használ. A legtöbb vállalkozás ebbe a körbe tartozik, amikor kész MI-megoldást vásárol, előfizetésként használ, vagy külső szolgáltatótól vesz igénybe.” (MI Hivatal)
– NIS2 kötelezett a cég? Ebben az esetben folyamatos auditokkal kell dokumentálni a felkészülést. S alighogy vége az első nagy átfogó auditnak, már készülhetsz is a következőre.
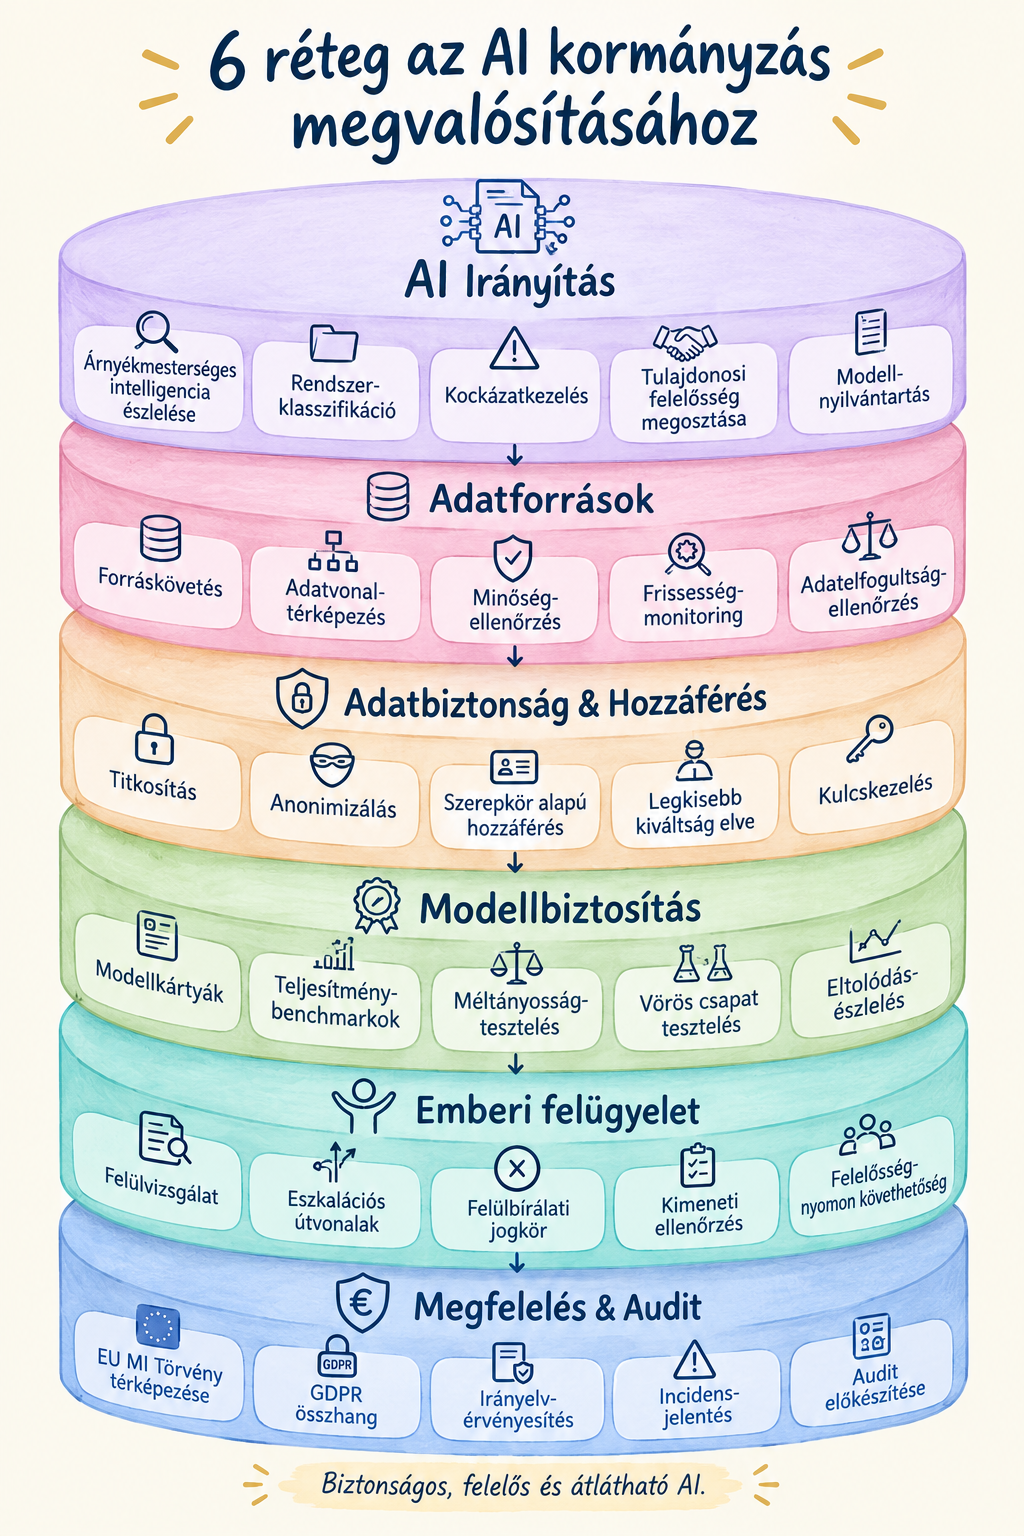
Épp csak egy kicsit ’lelkesedtem bele’, máris eltértem a témától. Így megy ez a gyakorlatban is. A lényeg, hogy pontról pontra, egymásra épülő lépésekben haladj. Ennek eredményeként fogod csak látni, hogy honnan indultál, hol tartasz most a felmérésben és hogyan éred el a kitűzött célokat – szabályosan, biztonságosan és tudatosan.
Ebben segített ma nekem a Gill&Murry által szervezett „AI ACT & NIS2 – Mi változott, és mi következik?” című webinar, ami lépésről lépésre mutatta be az egyes szabályok megfeleléseit úgy, hogy ne vesszünk el a káoszban, teljes jogi compliance-ban lássuk az összefüggéseket és megértsük a jogi feladatok struktúráját.
Hálás köszönet!